Hacking
SquidProxie – servidor proxy con caché
Squid es un servidor proxy para web con caché. Entre sus utilidades está la de mejorar el rendimiento de las conexiones de empresas y particulares a Internet guardando en caché peticiones recurrentes a servidores web y DNS, acelerar el acceso Leer más


Hacking
RFI – remote file inclusion
Para realizar esta técnica nos clonamos un repositorio de wordpress que sea vulnerable Vemos que corre en el puerto 31337 Te abre un panel de wordpress donde crear una cuenta con dominio, usuario, password y un correo(falso) Login te logeas Leer más
Hacking
LFI – local file inclusion
Es una vulnerabilidad web que permite la lectura de archivos locales de la máquina. Puede derivar en ejecución remota de comandos RCE. Creamos un documento simple de php con el siguiente contenido index.php Asi creamos la variable $file a la Leer más

Sistemas
Configurar actualización del sistema
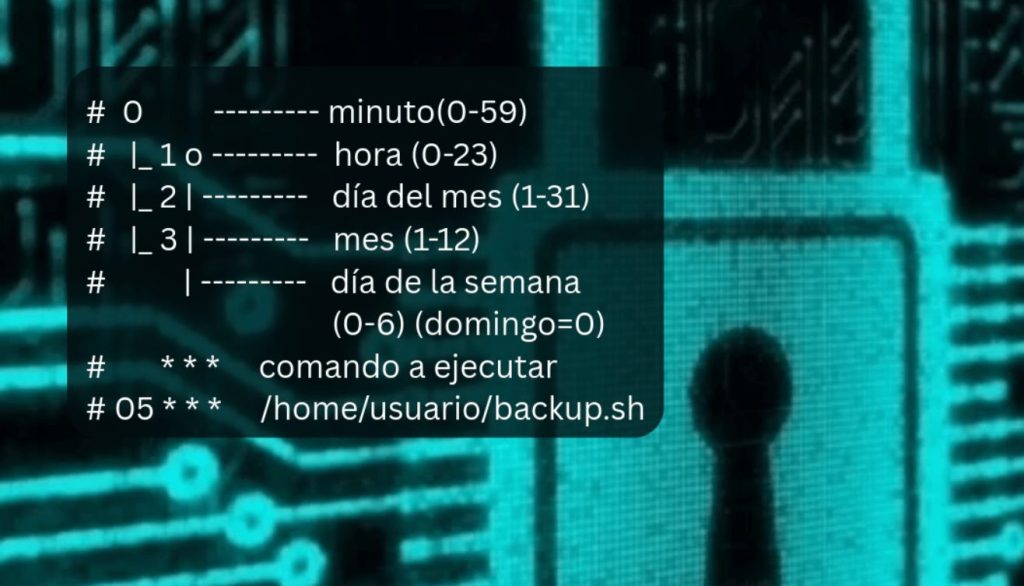
Quiero automatizar las actualizaciones en mi sistema, para que ocurran sin intervención del usuario. Antes, voy a asegurarme de que la hora y fecha son las correctas en el sistema. Crearé una tarea cron. Lo primero que haré sera leer Leer más
Python
scanner.py
He creado un scaner de puertos con python que me indica cuando un puerto está abierto. Esta función que hace wiresharck para sniffing de tráfico de red, hecho exclusivamente para un rango de puertos, desde consola. comienzo importando las librerias Leer más


Writeups
HTB | Pilgrimage
Comenzamos lanzando un escaneo a la ip de la máquina con nmap y el parámetro -sS para hacer un primer escaneo sigilosos de todos los puertos abiertos. nmap -sS -p- –min-rate 5000 -vvv -n -Pn 10.129.32.150 -oG allPorts Vemos Leer más


Hacking
Fase de Explotación
En este artículo me voy a centrar en la fase de explotación, hablaremos de diferentes técnicas: Reverse shell Se establece una conexión desde la máquina comprometida hacia la máquina del atacante. Desde la máquina comprometida (atacada): Me pongo en escucha Leer más